
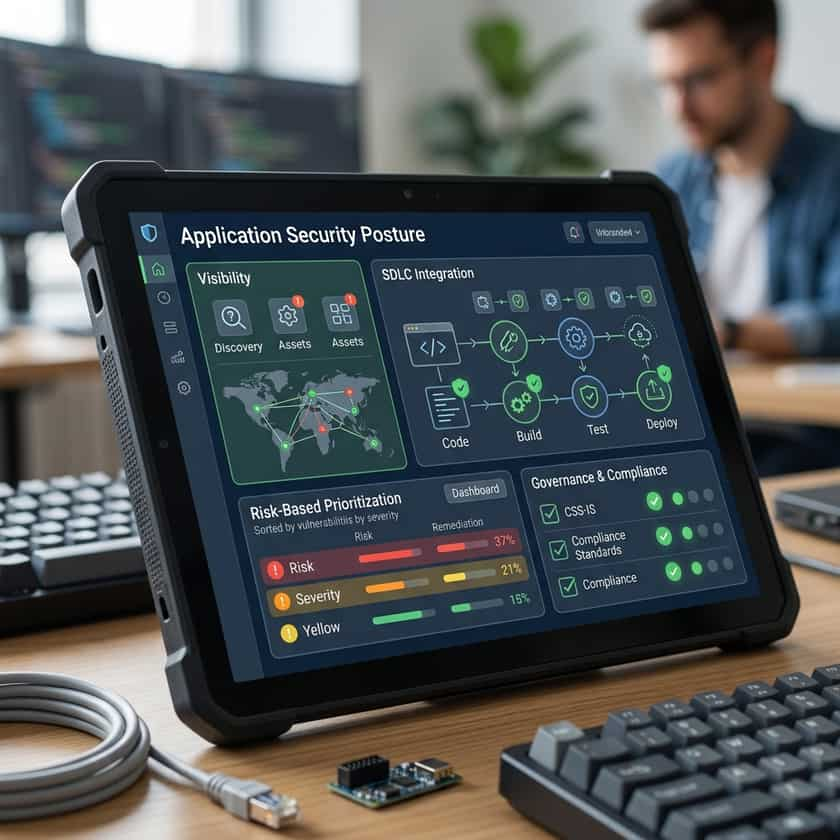
Comprendere l'Application Security Posture
Nel panorama digitale in rapida evoluzione del 2025, il termine Application Security Posture (ASP) è passato dall'essere una preoccupazione tecnica di nicchia a una priorità centrale per i consigli di amministrazione. In parole povere, la postura di sicurezza delle applicazioni è lo stato complessivo dell'intero ambiente di sicurezza delle applicazioni della tua organizzazione. Funge da istantanea olistica, descrivendo in dettaglio l'efficacia dei controlli di sicurezza, la presenza di vulnerabilità e la resilienza complessiva del tuo ecosistema software. Piuttosto che concentrarsi su un singolo firewall o su una patch, l'ASP richiede una visione che colleghi livelli di sicurezza diversi in una strategia di difesa unificata.
Raggiungere una postura solida richiede molto più della semplice installazione di strumenti; comporta il coordinamento di uno sforzo collaborativo tra sviluppatori, team operativi di sicurezza e stakeholder aziendali. Man mano che le organizzazioni crescono, spesso lottano con una visione frammentata della propria sicurezza, il che porta a lacune che gli aggressori possono sfruttare. Dando priorità alla visibilità e alla gestione unificata, le aziende possono passare da uno stato reattivo di gestione delle emergenze a una postura proattiva che anticipa le minacce prima che si manifestino negli ambienti di produzione.
La Sfida della Fatica da Allerta e della Complessità
Uno dei problemi più persistenti che i team di sicurezza devono affrontare è l'enorme volume di avvisi generati dalle moderne infrastrutture. Non è raro che un'azienda di medie dimensioni gestisca centinaia, a volte più di 500 avvisi al giorno. Questo flusso costante di dati crea un ambiente in cui le vulnerabilità critiche vengono facilmente sepolte sotto il rumore di fondo. Quando i team di sicurezza trascorrono il loro tempo a rincorrere falsi positivi, perdono la capacità di concentrarsi su miglioramenti strategici, lasciando i componenti software principali esposti per periodi più lunghi del necessario.
Le soluzioni efficaci per l'application security posture affrontano questo problema implementando framework di prioritizzazione intelligenti. Invece di trattare ogni vulnerabilità come un'emergenza immediata ad alta priorità, i sistemi moderni classificano i rischi in base al loro potenziale impatto sul business. Collegando i dati sulle minacce con il contesto applicativo—come il fatto che il software gestisca dati sensibili dei clienti o interagisca con database interni critici—i team di sicurezza possono filtrare il rumore di fondo. Ciò consente un approccio più mirato, garantendo che le risorse digitali di maggior valore ricevano il massimo livello di protezione.
Pilastri Fondamentali di una Strategia di Sicurezza Solida
- Visibilità Continua: Mantieni un inventario accurato e in tempo reale di tutte le applicazioni, API e microservizi nel tuo portfolio.
- Modellazione Proattiva delle Minacce: Valuta regolarmente come le tue applicazioni potrebbero essere attaccate e identifica i vettori più probabili di compromissione.
- Mappatura della Conformità Automatizzata: Semplifica il processo di mappatura dei tuoi controlli di sicurezza rispetto a framework normativi come GDPR o SOC2.
- Governance Unificata: Stabilisci politiche chiare che definiscano i requisiti di sicurezza in ogni fase del ciclo di vita dello sviluppo del software (SDLC).
- Circuiti di Feedback: Implementa canali di comunicazione rapidi che avvisino gli sviluppatori dei difetti di sicurezza mentre scrivono il codice.
Rischi Emergenti nel Moderno Ecosistema
Il panorama delle minacce per il 2025 è caratterizzato da rapidi cambiamenti tecnologici. Le applicazioni dipendono sempre più da librerie di terze parti, framework open-source e servizi cloud-native. Sebbene questi strumenti consentano uno sviluppo più rapido, introducono anche rischi nella catena di fornitura che spesso sono difficili da rilevare. Una postura solida deve tenere conto di queste dipendenze esterne, garantendo che il perimetro di sicurezza si estenda oltre il codice scritto internamente per includere l'intero ecosistema di componenti software integrati che alimentano la tua attività.
Inoltre, l'ascesa dello sviluppo guidato dall'intelligenza artificiale e degli strumenti di codifica automatizzati ha accelerato la velocità con cui vengono distribuite le nuove funzionalità. Sebbene ciò aumenti la produttività, significa anche che le vulnerabilità di sicurezza possono essere introdotte a un ritmo più rapido. Mantenere una postura di sicurezza positiva richiede di adattarsi a questa velocità senza compromettere la sicurezza. Integrare i controlli di sicurezza direttamente nel flusso di lavoro degli sviluppatori—spesso definito come 'shift left'—non è più un'opzione. È il modo più efficace per garantire che la sicurezza tenga il passo con le esigenze del business moderno.
Best Practice per l'Implementazione
Migliorare con successo l'application security posture è un processo iterativo. Inizia verificando la tua situazione attuale per identificare le lacune maggiori nella visibilità e nei tempi di risposta. Non cercare di risolvere tutto in una volta. Concentrati invece su aree ad alto impatto come la sicurezza delle API o i flussi di autenticazione critici. Coinvolgi la leadership fin dall'inizio, inquadrando le iniziative di sicurezza nel contesto della continuità aziendale e della gestione del rischio. Quando gli stakeholder comprendono che la sicurezza supporta il profitto prevenendo costose violazioni, diventa molto più facile ottenere le risorse necessarie per un miglioramento sostenibile.