
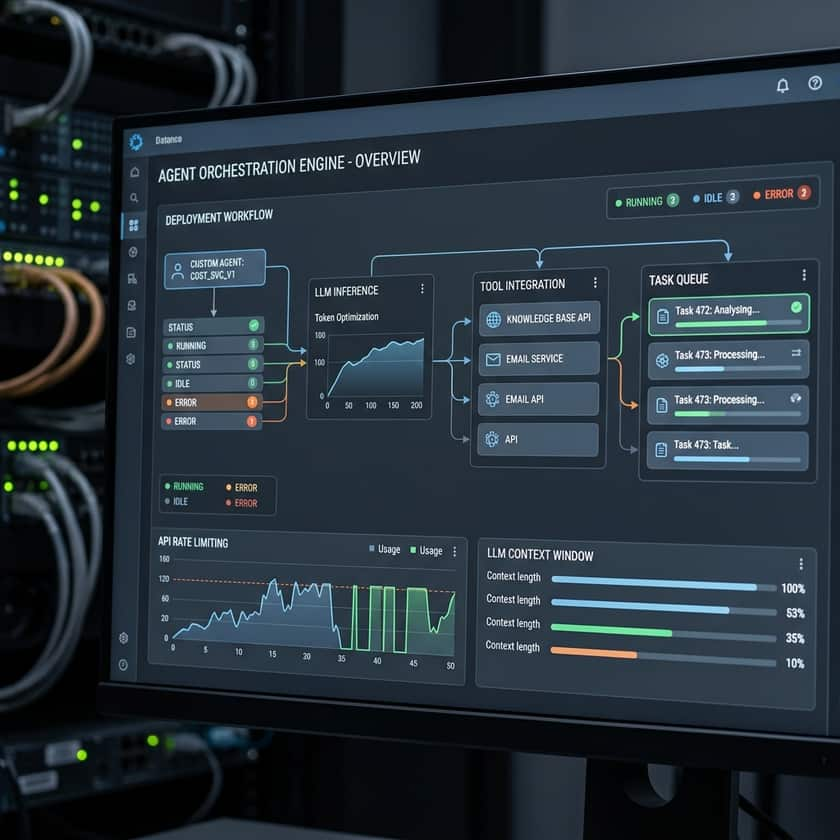
Comprendere il moderno agente AI
Un agente AI è molto più di un semplice chatbot: è un sistema autonomo in grado di eseguire attività, prendere decisioni e interagire con ambienti esterni per raggiungere obiettivi specifici. Sebbene i modelli linguistici di grandi dimensioni fungano da motore di ragionamento, la struttura dell'agente integra memoria, strumenti e percezione per eseguire funzioni nel mondo reale. Oggi le organizzazioni si rivolgono sempre più a questi agenti per ottimizzare flussi di lavoro ripetitivi, gestire complesse pipeline di dati e migliorare l'efficienza operativa sulle piattaforme digitali. La transizione sta passando dalla generazione passiva di contenuti al completamento attivo delle attività, in cui l'agente funge da dipendente digitale silenzioso.
Definire il caso d'uso e l'architettura
Prima di iniziare lo sviluppo, definire l'ambito è fondamentale. Un agente ben progettato si concentra spesso su un insieme ristretto di attività piuttosto che tentare di imitare l'intelligenza umana generale. Gli sviluppatori devono decidere l'architettura di base: l'agente si affiderà a un archivio di memoria persistente per ricordare le interazioni passate o sarà stateless? Le implementazioni di successo utilizzano spesso un approccio modulare, in cui l'LLM è disaccoppiato dal livello di esecuzione. Ciò consente di sostituire i modelli man mano che vengono rilasciate versioni più convenienti, senza dover riscrivere l'intera logica di backend che si interfaccia con le tue specifiche applicazioni o banche dati aziendali.
Le pipeline di automazione sono la spina dorsale di qualsiasi agente AI affidabile. Queste pipeline gestiscono il flusso di dati tra il motore di intelligenza artificiale e gli strumenti che controlla. Ad esempio, se un agente deve recuperare informazioni da un CRM e aggiornare un calendario, la pipeline gestisce l'autenticazione, il rate limiting delle API e la trasformazione dei dati. Ignorare questi elementi fondamentali porta di solito a sistemi fragili che si interrompono ogni volta che un servizio esterno aggiorna la propria interfaccia o la struttura delle proprie API. Concentrarsi sin dall'inizio su una solida gestione degli errori e sul logging garantisce che i tuoi agenti rimangano operativi anche quando si verificano modifiche minori al sistema.
Gestione dei costi operativi e dell'utilizzo delle API
La gestione dei costi è il fattore più importante per la sostenibilità a lungo termine di un progetto basato su agenti AI. La maggior parte dei framework di sviluppo applica tariffe basate sull'utilizzo dei token o sul numero di chiamate API effettuate al modello sottostante. Il ragionamento agentico complesso — in cui l'agente esegue più cicli di pensieri, azioni e osservazioni — può far lievitare rapidamente i costi se non regolato adeguatamente. È essenziale monitorare quotidianamente le metriche di consumo. Implementare strategie di caching per le query frequenti e impostare limiti di spesa rigidi con il proprio provider di API cloud sono best practice inderogabili per evitare fatture mensili inaspettate.
| Tipo di architettura | Complessità dell'agente | Chiamate API stimate/esec. | Livello di costo | Capacità di scalabilità |
|---|---|---|---|---|
| Stateless di base | Bassa | 5-10 | Basso | Alta |
| Consapevole del contesto | Media | 20-40 | Moderato | Moderata |
| Sciame autonomo | Alta | 100+ | Alto | Bassa |
Best practice per l'implementazione e l'auditing
- Stabilisci un audit trail che registri ogni decisione presa dall'agente per finalità di conformità e debug.
- Implementa passaggi di verifica human-in-the-loop per le attività critiche che coinvolgono comunicazioni esterne o transazioni finanziarie.
- Applica all'agente il principio del privilegio minimo, fornendo l'accesso solo alle API specifiche necessarie per svolgere i compiti assegnati.
- Controlla i registri di sistema almeno una volta al giorno per identificare potenziali loop o un utilizzo eccessivo di token prima che i costi vadano fuori controllo.
- Pianifica aggiornamenti regolari di manutenzione per i template di prompt, poiché il comportamento del modello può variare nel tempo con il rilascio di nuove versioni.
Il miglioramento continuo è la fase finale del ciclo di vita dello sviluppo. Una volta che un agente è operativo, scoprirai inevitabilmente casi limite in cui l'agente allucina o non riesce a completare un'attività. Piuttosto che intervenire manualmente ogni volta, crea un ciclo di feedback in cui gli errori vengono intercettati e utilizzati per perfezionare le istruzioni o il contesto fornito all'agente. Questo processo iterativo trasforma uno script di base in un sistema sofisticato e autocorrettivo. Concentrandoti su modularità, controlli rigorosi dei costi e verifiche approfondite, puoi creare agenti AI che offrono un valore tangibile senza gravare sul budget di sviluppo o introdurre inutili rischi operativi per la tua organizzazione.